Domain chart-tool.de kaufen?
Wir ziehen mit dem Projekt
chart-tool.de um.
Sind Sie am Kauf der Domain
chart-tool.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain chart-tool.de kaufen?
Wie können Internetnutzer Phishing-Angriffe erkennen und sich davor schützen?
Internetnutzer können Phishing-Angriffe erkennen, indem sie verdächtige E-Mails oder Links nicht öffnen und keine sensiblen Daten preisgeben. Sie sollten immer die URL überprüfen, bevor sie persönliche Informationen eingeben und Sicherheitssoftware auf dem neuesten Stand halten. Zudem ist es ratsam, regelmäßig Passwörter zu ändern und auf sichere Websites zu achten. **
Wie können Nutzer Phishing-Angriffe erkennen und sich davor schützen?
1. Seien Sie vorsichtig bei unerwarteten E-Mails oder Nachrichten, die nach persönlichen Informationen fragen. 2. Überprüfen Sie immer die URL der Website, bevor Sie persönliche Daten eingeben. 3. Halten Sie Ihre Software und Antivirenprogramme auf dem neuesten Stand, um sich vor Phishing-Angriffen zu schützen. **

Ähnliche Suchbegriffe für Phishing-Angriffe
Top-Angebote
Produkte zum Begriff Phishing-Angriffe:
-
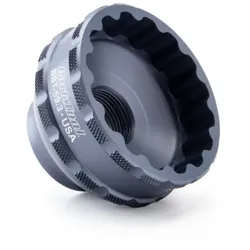
PARK TOOL Innenlager Werkzeug BBT-59.3PARK TOOL Innenlager Werkzeug BBT-59.3 Ein CNC-gefrästes Präzisionswerkzeug aus Aluminium für die Montage und Demontage ausgewählter Tretlager mit 16er-Kerben. Es wird von Park Tool selbst hergestellt, ist zur einfachen Identifizierung eloxiert und verfügt über einen 3/8"-Antrieb, der mit Ratschen-/Drehmomentschlüsseln kompatibel ist. passend für Tretlagergewindefittings mit 16 Kerben mit einem großen Durchmesser (außerhalb der Kerben) von 41-42 mm und einem kleinen Durchmesser (innerhalb der Kerben) von 39 mm, einschließlich: - Shimano® Ultegra® BBR60 - Shimano® Deore XT® MT-800 PARK TOOL Park Tool stellt bereits seit 1963 spezielles Werkzeug für Fahrräder her. In ihrem Fahrradladen in Minneapolis / St. Paul, fanden Howard Hawkins und Art Engstrom kein brauchbares Werkzeug, um die stetig komplexer werdende Technik an den Fahrrädern zu reparieren und bauten sich in ihrer „hands on“-Mentalität vieles selbst. Mittlerweile gilt die Marke als weltweit größter Hersteller von Werkzeugen, Multi-Tools, Pumpen, Montageständern und vielem mehr. Bei den rund 4000 Produkten legt Park Tool hohen Anspruch an kompromisslose Qualität, Funktion und Innovation. Genau das macht die Marke zur ersten Wahl für professionelle und private Fahrradmechaniker auf der ganzen Welt. Es gibt mittlerweile wohl kaum noch eine Fahrradwerkstatt ohne das ikonisch Blaue Werkzeug von Park Tool. technische Daten: Material: Aluminium Werkzeugaufnahme: 3/8" für Ratschen oder Drehmomentschlüssel Anzahl Nocken: 16 Farbe: grau Gewicht laut Hersteller: 100g Gewicht selbst gewogen: 65g Lieferumfang: 1x PARK TOOL Innenlager Werkzeug BBT-59.332,50 €*Versand: 4,75 €Sichere Weiterleitung zum Anbieter
-
Angriffe auf den DenkraumAngriffe auf den Denkraum , Konsequenzen für die klinische Praxis, Kultur und Gesellschaft. Eine Publikation der DGPT , Seitenschweller > Karosserie & Exterieur Styling , Erscheinungsjahr: 202409, Produktform: Kartoniert, Titel der Reihe: Bibliothek der Psychoanalyse##, Redaktion: Jänchen-van der Hoofd, Birgit~Martin, Rupert~Schäfer, Georg, Übersetzung: Sedlacek, Stefanie, Seitenzahl/Blattzahl: 425, Keyword: DGPT; DGPT-Jahrestagung 2023; Denkverbot; Fake News; Gesellschaft; Konsensbildung; Kultur; Psychoanalyse; Psychotherapie; Tabu; Thinking under fire; Wilfred R. Bion; gesellschaftspolitische Bedrohung; therapeutische Beziehung, Fachschema: Analyse / Psychoanalyse~Psychoanalyse - Psychoanalytiker~Psychotherapie / Psychoanalyse~Psychotherapie - Psychotherapeut~Therapie / Psychotherapie, Fachkategorie: Gesellschaft und Kultur, allgemein~Psychotherapie, Warengruppe: TB/Psychoanalyse, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 208, Breite: 146, Höhe: 32, Gewicht: 614, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie können Internetnutzer sich vor Phishing-Angriffen schützen? Was sind die gängigsten Methoden, mit denen Phishing-Angriffe durchgeführt werden?
Internetnutzer können sich vor Phishing-Angriffen schützen, indem sie misstrauisch gegenüber unbekannten E-Mails und Links sind, ihre Passwörter regelmäßig ändern und eine Antivirensoftware verwenden. Die gängigsten Methoden, mit denen Phishing-Angriffe durchgeführt werden, sind gefälschte E-Mails, gefälschte Websites und Social Engineering. **
-
Wie kann man Phishing-Webseiten von legitimen Webseiten unterscheiden? Welche Techniken können verwendet werden, um Phishing-Angriffe zu erkennen?
Phishing-Webseiten können oft an verdächtigen URLs, fehlenden Sicherheitszertifikaten und ungewöhnlichen Anfragen nach persönlichen Informationen erkannt werden. Man sollte auch auf Rechtschreibfehler, unerwartete E-Mails oder Nachrichten und unrealistische Angebote achten. Techniken wie die Überprüfung der URL, die Verwendung von Antivirensoftware und das Ignorieren von unerwünschten E-Mails können helfen, Phishing-Angriffe zu erkennen und zu vermeiden. **
-
Wie kann man die Sicherheit von URLs gewährleisten, um Phishing-Angriffe zu verhindern und persönliche Daten zu schützen?
1. Überprüfen Sie die URL auf Rechtschreibfehler oder ungewöhnliche Zeichen, die auf eine gefälschte Website hinweisen könnten. 2. Verwenden Sie Sicherheitssoftware, die vor Phishing-Angriffen warnt und schädliche URLs blockiert. 3. Geben Sie niemals persönliche Daten oder Passwörter auf unsicheren Websites ein und klicken Sie nicht auf verdächtige Links in E-Mails oder Nachrichten. **
-
Was sind die gängigsten Methoden, mit denen man Phishing-Angriffe erkennen und vermeiden kann?
Die gängigsten Methoden zur Erkennung von Phishing-Angriffen sind das Überprüfen der Absenderadresse, das Prüfen von Links vor dem Klicken und das Überprüfen von verdächtigen Anfragen nach persönlichen Informationen. Um Phishing-Angriffe zu vermeiden, sollte man keine sensiblen Daten preisgeben, keine unerwünschten Anhänge öffnen und regelmäßig Software-Updates durchführen, um Sicherheitslücken zu schließen. Es ist auch ratsam, eine Antivirensoftware und eine Firewall zu verwenden, um sich vor Phishing-Angriffen zu schützen. **

Wie können Nutzer Phishing-Angriffe frühzeitig erkennen und sich vor betrügerischen E-Mails schützen?
1. Seien Sie skeptisch gegenüber E-Mails, die nach persönlichen Informationen fragen oder Druck ausüben. 2. Überprüfen Sie die Absenderadresse und Links in verdächtigen E-Mails sorgfältig. 3. Aktualisieren Sie regelmäßig Ihre Sicherheitssoftware und informieren Sie sich über aktuelle Phishing-Taktiken. **
Wie kann man Phishing-Angriffe erkennen und sich davor schützen? Welche Methoden und Techniken werden verwendet, um Phishing-Versuche rechtzeitig zu erkennen?
Phishing-Angriffe können anhand verdächtiger E-Mails, Links oder Anhänge erkannt werden. Man sollte immer auf die Absenderadresse, Grammatikfehler und ungewöhnliche Anfragen achten. Um sich zu schützen, sollte man niemals persönliche Daten preisgeben und regelmäßig Passwörter ändern. Techniken wie Anti-Phishing-Software, Zwei-Faktor-Authentifizierung und Schulungen für Mitarbeiter können helfen, Phishing-Versuche frühzeitig zu erkennen und zu verhindern. **
Top-Angebote
Produkte zum Begriff Phishing-Angriffe:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
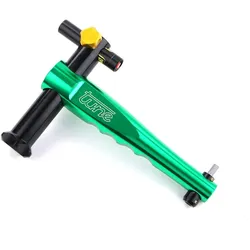
TUNE Werkzeug Tool LinientreuTUNE Werkzeug Tool Linientreu Schaltung einstellen kinderleicht Egal ob Profi, Anfänger oder Mechaniker. Dank Tune ́s einzigartigem "Linientreu" stellst Du in minutenschnelle Deine Schaltung spielend leicht ein. Das Beste daran: Mit dem Präzesionslaser wird es immer exakt. Einfach linientreu. Das Werkzeug ist für alle 7- ,8- ,9- ,10- ,11-, 12- und 13-fach Kettenschaltungen geeignet. Die Aufnahme des Tune Linientreu erfolgt über einen Innensechskant oder Torx am Schaltwerk Befestigungsbolzen. Mit Hilfe des Linienlasers lässt sich der untere und obere Anschlag am Schaltwerk exakt justieren. Dadurch kann die Schaltung äußerst präzise eingestellt werden. technische Daten: Einsatzbereich: Feinjustage von Fahrradschaltungen Material: Aluminum, Stahl Gewicht: 466g Lieferumfang: 1x Tune Linientreu Einstellwerkzeug für Schaltwerke Bitte beachten die Hinweise zur Batterieverordnung169,50 €*Versand: 4,75 €Sichere Weiterleitung zum Anbieter
-
Wie können Internetnutzer Phishing-Angriffe erkennen und sich davor schützen?
Internetnutzer können Phishing-Angriffe erkennen, indem sie verdächtige E-Mails oder Links nicht öffnen und keine sensiblen Daten preisgeben. Sie sollten immer die URL überprüfen, bevor sie persönliche Informationen eingeben und Sicherheitssoftware auf dem neuesten Stand halten. Zudem ist es ratsam, regelmäßig Passwörter zu ändern und auf sichere Websites zu achten. **
-
Wie können Nutzer Phishing-Angriffe erkennen und sich davor schützen?
1. Seien Sie vorsichtig bei unerwarteten E-Mails oder Nachrichten, die nach persönlichen Informationen fragen. 2. Überprüfen Sie immer die URL der Website, bevor Sie persönliche Daten eingeben. 3. Halten Sie Ihre Software und Antivirenprogramme auf dem neuesten Stand, um sich vor Phishing-Angriffen zu schützen. **
-
Wie können Internetnutzer sich vor Phishing-Angriffen schützen? Was sind die gängigsten Methoden, mit denen Phishing-Angriffe durchgeführt werden?
Internetnutzer können sich vor Phishing-Angriffen schützen, indem sie misstrauisch gegenüber unbekannten E-Mails und Links sind, ihre Passwörter regelmäßig ändern und eine Antivirensoftware verwenden. Die gängigsten Methoden, mit denen Phishing-Angriffe durchgeführt werden, sind gefälschte E-Mails, gefälschte Websites und Social Engineering. **
-
Wie kann man Phishing-Webseiten von legitimen Webseiten unterscheiden? Welche Techniken können verwendet werden, um Phishing-Angriffe zu erkennen?
Phishing-Webseiten können oft an verdächtigen URLs, fehlenden Sicherheitszertifikaten und ungewöhnlichen Anfragen nach persönlichen Informationen erkannt werden. Man sollte auch auf Rechtschreibfehler, unerwartete E-Mails oder Nachrichten und unrealistische Angebote achten. Techniken wie die Überprüfung der URL, die Verwendung von Antivirensoftware und das Ignorieren von unerwünschten E-Mails können helfen, Phishing-Angriffe zu erkennen und zu vermeiden. **
Ähnliche Suchbegriffe für Phishing-Angriffe
-
PARK TOOL Innenlager Werkzeug BBT-59.3PARK TOOL Innenlager Werkzeug BBT-59.3 Ein CNC-gefrästes Präzisionswerkzeug aus Aluminium für die Montage und Demontage ausgewählter Tretlager mit 16er-Kerben. Es wird von Park Tool selbst hergestellt, ist zur einfachen Identifizierung eloxiert und verfügt über einen 3/8"-Antrieb, der mit Ratschen-/Drehmomentschlüsseln kompatibel ist. passend für Tretlagergewindefittings mit 16 Kerben mit einem großen Durchmesser (außerhalb der Kerben) von 41-42 mm und einem kleinen Durchmesser (innerhalb der Kerben) von 39 mm, einschließlich: - Shimano® Ultegra® BBR60 - Shimano® Deore XT® MT-800 PARK TOOL Park Tool stellt bereits seit 1963 spezielles Werkzeug für Fahrräder her. In ihrem Fahrradladen in Minneapolis / St. Paul, fanden Howard Hawkins und Art Engstrom kein brauchbares Werkzeug, um die stetig komplexer werdende Technik an den Fahrrädern zu reparieren und bauten sich in ihrer „hands on“-Mentalität vieles selbst. Mittlerweile gilt die Marke als weltweit größter Hersteller von Werkzeugen, Multi-Tools, Pumpen, Montageständern und vielem mehr. Bei den rund 4000 Produkten legt Park Tool hohen Anspruch an kompromisslose Qualität, Funktion und Innovation. Genau das macht die Marke zur ersten Wahl für professionelle und private Fahrradmechaniker auf der ganzen Welt. Es gibt mittlerweile wohl kaum noch eine Fahrradwerkstatt ohne das ikonisch Blaue Werkzeug von Park Tool. technische Daten: Material: Aluminium Werkzeugaufnahme: 3/8" für Ratschen oder Drehmomentschlüssel Anzahl Nocken: 16 Farbe: grau Gewicht laut Hersteller: 100g Gewicht selbst gewogen: 65g Lieferumfang: 1x PARK TOOL Innenlager Werkzeug BBT-59.332,50 €*Versand: 4,75 €Sichere Weiterleitung zum Anbieter
-
Angriffe auf den DenkraumAngriffe auf den Denkraum , Konsequenzen für die klinische Praxis, Kultur und Gesellschaft. Eine Publikation der DGPT , Seitenschweller > Karosserie & Exterieur Styling , Erscheinungsjahr: 202409, Produktform: Kartoniert, Titel der Reihe: Bibliothek der Psychoanalyse##, Redaktion: Jänchen-van der Hoofd, Birgit~Martin, Rupert~Schäfer, Georg, Übersetzung: Sedlacek, Stefanie, Seitenzahl/Blattzahl: 425, Keyword: DGPT; DGPT-Jahrestagung 2023; Denkverbot; Fake News; Gesellschaft; Konsensbildung; Kultur; Psychoanalyse; Psychotherapie; Tabu; Thinking under fire; Wilfred R. Bion; gesellschaftspolitische Bedrohung; therapeutische Beziehung, Fachschema: Analyse / Psychoanalyse~Psychoanalyse - Psychoanalytiker~Psychotherapie / Psychoanalyse~Psychotherapie - Psychotherapeut~Therapie / Psychotherapie, Fachkategorie: Gesellschaft und Kultur, allgemein~Psychotherapie, Warengruppe: TB/Psychoanalyse, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 208, Breite: 146, Höhe: 32, Gewicht: 614, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Visualisierung des WunderbarenVisualisierung des Wunderbaren , Der interdisziplinär angelegte Tagungsband Visualisierung des Wunderbaren geht der Frage nach, wie sich Gegenstände des Wunderbaren in literarischen Texten verändern, wenn sie visuell vergegenwärtigt werden und wie sich bildliche Darstellungen und Objekte zu Diskursen des Wunderbaren verhalten. Dabei wird das Wunderbare als gleichermaßen ästhetische wie epistemische Konfiguration aufgefasst, die auf die Evokation von Verwunderung zielt. Elemente des Wunderbaren transportieren Aspekte des Wissens, die in hohem Maße an die Form ihrer Darstellung, ihrer Medialität und Materialität geknüpft sind und sich immer dann verändern, wenn sie 'in Bewegung' geraten. Der Band fokussiert Beschreibungen von Elementen des Wunderbaren in literarischen Texten des Mittelalters und der Frühen Neuzeit und die Frage, wie Visualisierungen diese Elemente aufnehmen (oder gerade nicht berücksichtigen) und begleiten, sie dadurch ergänzen, kontrastieren, verschieben oder stimulieren. So liegt ein zentraler Schwerpunkt der einzelnen Beiträge auf der Analyse der Dynamik zwischen literarischen und visuellen Darstellungen des Wunderbaren. Die Untersuchungen berücksichtigen sowohl kunsthistorische und architektonische als auch religiöse, literatur- und kulturwissenschaftliche Gegenstände und analysieren eine Vielzahl mittelalterlicher und frühneuzeitlicher Materialien, illustrierter Handschriften und Frühdrucke wie beispielsweise Stunden- und Gebetsbücher, französische 'poésie flamboyante', Kräuterbücher und Legendare. , Schlüssel > Handwerkzeuge , Erscheinungsjahr: 20241218, Titel der Reihe: Episteme in Bewegung#38#, Redaktion: Eming, Jutta, Seitenzahl/Blattzahl: 224, Abbildungen: zahlreiche Abbildungen, Keyword: Flugblatt; Frühdruck; Frühe Neuzeit; Germanistik; Handschriften; Illustration; Kulturwissenschaften und Geschichte; Kunstgeschichte; Literaturwissenschaften; Mediävistik; Reisebeschreibung; Religionswissenschaften; Wissensgeschichte; Wunderzeichen, Fachschema: Literaturwissenschaft~Kunstgeschichte, Fachkategorie: Kunst: allgemeine Themen~Kunstformen~Lyrik, Poesie~Literatur: Geschichte und Kritik, Warengruppe: TB/Kunstgeschichte, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 170, Breite: 240, Höhe: 24, Gewicht: 641, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,58,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann man die Sicherheit von URLs gewährleisten, um Phishing-Angriffe zu verhindern und persönliche Daten zu schützen?
1. Überprüfen Sie die URL auf Rechtschreibfehler oder ungewöhnliche Zeichen, die auf eine gefälschte Website hinweisen könnten. 2. Verwenden Sie Sicherheitssoftware, die vor Phishing-Angriffen warnt und schädliche URLs blockiert. 3. Geben Sie niemals persönliche Daten oder Passwörter auf unsicheren Websites ein und klicken Sie nicht auf verdächtige Links in E-Mails oder Nachrichten. **
-
Was sind die gängigsten Methoden, mit denen man Phishing-Angriffe erkennen und vermeiden kann?
Die gängigsten Methoden zur Erkennung von Phishing-Angriffen sind das Überprüfen der Absenderadresse, das Prüfen von Links vor dem Klicken und das Überprüfen von verdächtigen Anfragen nach persönlichen Informationen. Um Phishing-Angriffe zu vermeiden, sollte man keine sensiblen Daten preisgeben, keine unerwünschten Anhänge öffnen und regelmäßig Software-Updates durchführen, um Sicherheitslücken zu schließen. Es ist auch ratsam, eine Antivirensoftware und eine Firewall zu verwenden, um sich vor Phishing-Angriffen zu schützen. **
-
Wie können Nutzer Phishing-Angriffe frühzeitig erkennen und sich vor betrügerischen E-Mails schützen?
1. Seien Sie skeptisch gegenüber E-Mails, die nach persönlichen Informationen fragen oder Druck ausüben. 2. Überprüfen Sie die Absenderadresse und Links in verdächtigen E-Mails sorgfältig. 3. Aktualisieren Sie regelmäßig Ihre Sicherheitssoftware und informieren Sie sich über aktuelle Phishing-Taktiken. **
-
Wie kann man Phishing-Angriffe erkennen und sich davor schützen? Welche Methoden und Techniken werden verwendet, um Phishing-Versuche rechtzeitig zu erkennen?
Phishing-Angriffe können anhand verdächtiger E-Mails, Links oder Anhänge erkannt werden. Man sollte immer auf die Absenderadresse, Grammatikfehler und ungewöhnliche Anfragen achten. Um sich zu schützen, sollte man niemals persönliche Daten preisgeben und regelmäßig Passwörter ändern. Techniken wie Anti-Phishing-Software, Zwei-Faktor-Authentifizierung und Schulungen für Mitarbeiter können helfen, Phishing-Versuche frühzeitig zu erkennen und zu verhindern. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.